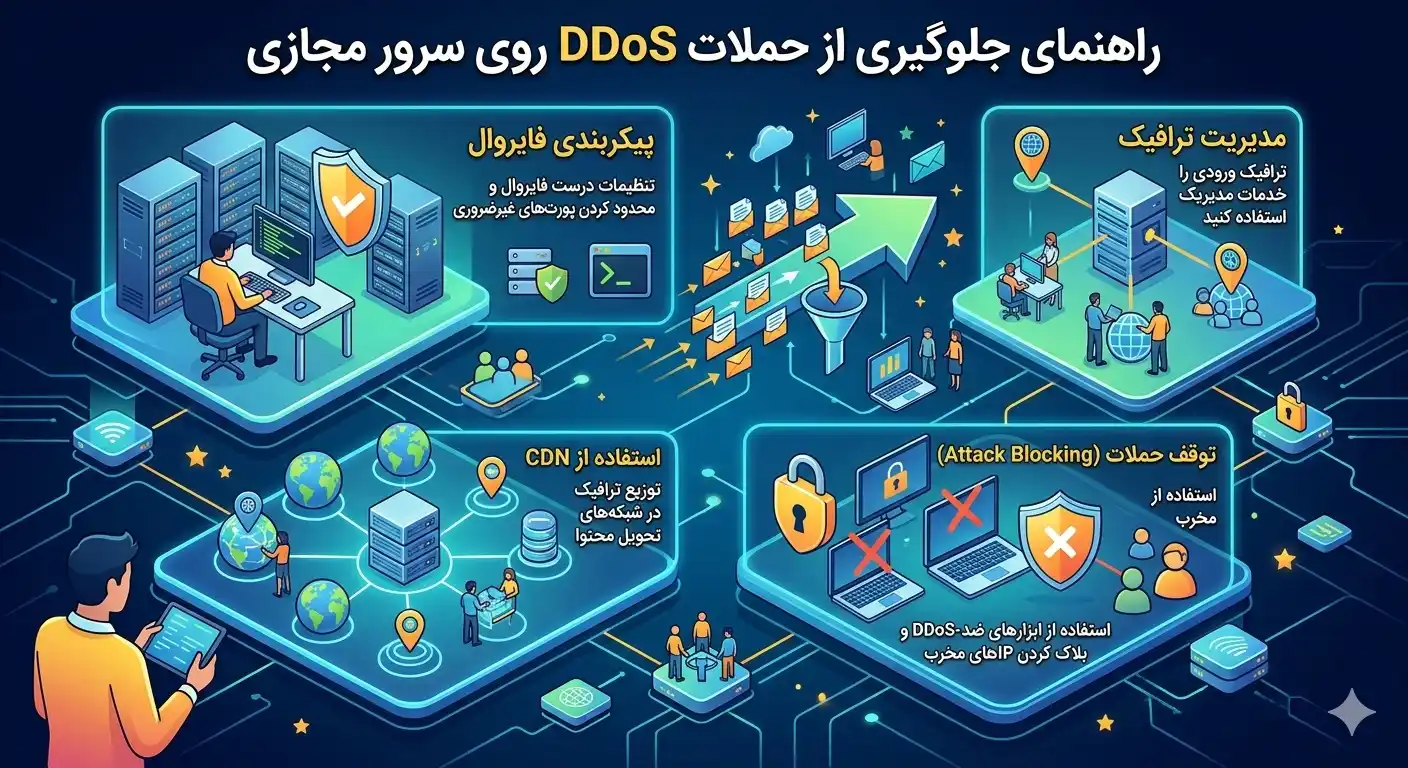
جلوگیری از حملات DDoS یکی از دغدغههای اصلی هر مدیر سرور و صاحب کسبوکار آنلاین است. حمله محرومسازی از سرویس توزیعشده (DDoS) با ارسال حجم عظیمی از ترافیک جعلی از هزاران منبع مختلف، منابع سرور مجازی شما را اشباع میکند تا کاربران واقعی نتوانند به سرویس دسترسی داشته باشند. در این راهنما بهصورت عملی بررسی میکنیم که انواع حملات DDoS چیست و با چه ترکیبی از تنظیمات سرور، فایروال و سرویسهای محافظتی میتوان در برابر آنها مقاومت کرد. اگر به زیرساختی نیاز دارید که از پایه برای پایداری طراحی شده باشد، میتوانید با خرید سرور مجازی شروع کنید.
حمله DDoS چیست و چرا خطرناک است؟
در یک حمله DDoS، مهاجم از شبکهای از دستگاههای آلوده (باتنت) استفاده میکند که میتواند شامل کامپیوترها، سرورها و حتی دستگاههای اینترنت اشیا باشد. این دستگاهها همزمان به سمت هدف ترافیک ارسال میکنند. چون منابع حمله توزیعشده و پرتعداد هستند، صرفاً مسدود کردن یک IP کارساز نیست.
پیامدهای یک حمله موفق شامل قطعی سرویس، از دست رفتن درآمد، آسیب به اعتبار برند و در مواردی افزایش هزینههای پهنای باند است. به همین دلیل جلوگیری از حملات DDoS باید بخشی از استراتژی امنیتی هر سازمانی باشد، نه یک اقدام واکنشی پس از وقوع حمله.
نکته مهمی که باید درک کرد این است که ماهیت دفاع در برابر DDoS با سایر تهدیدهای امنیتی متفاوت است. در بیشتر حملات، مهاجم بهدنبال نفوذ و دسترسی غیرمجاز است، اما در DDoS هدف صرفاً از دسترس خارج کردن سرویس است. مهاجم لزوماً به داخل سرور شما نفوذ نمیکند، بلکه با اشباع منابع، آن را برای کاربران واقعی بیفایده میکند. به همین دلیل، دفاع نیاز به رویکردی متفاوت و اغلب مبتنی بر ظرفیت و مقیاس دارد.
یک عامل نگرانکننده در سالهای اخیر، در دسترس بودن آسان سرویسهای حمله اجارهای (که به آنها Booter یا Stresser گفته میشود) است. این سرویسها به هر کسی با پرداخت مبلغ اندک اجازه میدهند حملهای علیه یک هدف راهاندازی کند. همین موضوع باعث شده حتی سایتهای کوچک و متوسط نیز در معرض خطر باشند و آمادگی در برابر DDoS دیگر مختص شرکتهای بزرگ نباشد.
انواع اصلی حملات DDoS
- حملات حجمی (Volumetric): مانند UDP Flood و ICMP Flood که هدفشان اشباع کامل پهنای باند است و با گیگابیت بر ثانیه سنجیده میشوند.
- حملات پروتکلی (Protocol): مانند SYN Flood که منابع پردازشی سرور و تجهیزات شبکه را با سوءاستفاده از ضعف پروتکلها هدف میگیرند.
- حملات لایه کاربرد (Application Layer): مانند HTTP Flood که با درخواستهای بهظاهر معتبر، منابع وبسرور و پایگاه داده را تحلیل میبرند و تشخیصشان دشوارتر است.
لایه اول جلوگیری از حملات DDoS: سختسازی سطح سیستمعامل
پیش از سرمایهگذاری روی سرویسهای گران، میتوانید با تنظیمات هسته لینوکس مقاومت پایه سرور را بالا ببرید. این تنظیمات بهویژه در برابر حملات کوچک و متوسط مؤثرند. فایل /etc/sysctl.conf را ویرایش کنید و مقادیر زیر را اضافه کنید:
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 2048
net.ipv4.tcp_synack_retries = 2
net.ipv4.icmp_echo_ignore_broadcasts = 1
net.ipv4.conf.all.rp_filter = 1
سپس تغییرات را اعمال کنید:
sudo sysctl -pگزینه tcp_syncookies یکی از مهمترین دفاعها در برابر حملات SYN Flood است؛ با فعال بودن آن، سرور میتواند اتصالات نیمهباز را بدون مصرف منابع مدیریت کند و از پر شدن صف اتصالات جلوگیری میشود.
محدودسازی نرخ اتصال با iptables
میتوانید تعداد اتصالات همزمان از هر IP را محدود کنید تا یک منبع نتواند سرور را اشباع کند:
sudo iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 50 -j DROP
sudo iptables -A INPUT -p tcp --dport 80 --syn -m limit --limit 20/second -j ACCEPT
این قوانین اتصالات بیش از حد از یک IP را مسدود و نرخ درخواستهای جدید SYN را محدود میکنند.
هشدار: تنظیمات سطح سیستمعامل تنها در برابر حملات کوچک تا متوسط مؤثرند. اگر حجم حمله از ظرفیت پهنای باند سرور شما (مثلاً چند گیگابیت بر ثانیه) فراتر رود، هیچ تنظیم داخلی نمیتواند نجاتتان دهد، چون خودِ لینک شبکه اشباع میشود. در این حالت به محافظت در سطح شبکه نیاز دارید.
استفاده از CDN و سرویسهای ضد DDoS
مؤثرترین روش برای جلوگیری از حملات DDoS بزرگ، قرار دادن یک لایه محافظ بین کاربران و سرور اصلی شماست. شبکههای توزیع محتوا (CDN) و سرویسهای ضد DDoS مانند Cloudflare یا ArvanCloud با ظرفیت پهنای باند بسیار بالا، ترافیک مخرب را در لبه شبکه خود جذب و فیلتر میکنند و فقط ترافیک پاک را به سرور شما میرسانند.
مزایای معماری مبتنی بر CDN
- مخفی ماندن IP اصلی سرور: مهاجم فقط IP شبکه CDN را میبیند و نمیتواند مستقیم به سرور حمله کند.
- ظرفیت جذب عظیم: شبکههای بزرگ ترابیت بر ثانیه ظرفیت دارند و حملات حجمی را خنثی میکنند.
- فیلتر لایه کاربرد: با قوانین WAF و چالشهای مرورگری، باتها از کاربران واقعی تفکیک میشوند.
- کش محتوا: بار درخواستهای استاتیک از روی سرور اصلی برداشته میشود.
نکته امنیتی مهم: پس از قرار دادن سرور پشت CDN، حتماً فایروال را طوری تنظیم کنید که فقط ترافیک از رنج IP های آن CDN را روی پورتهای ۸۰ و ۴۴۳ بپذیرد. در غیر این صورت مهاجم با پیدا کردن IP واقعی میتواند CDN را دور بزند و مستقیم حمله کند.
محافظت در سطح وبسرور
در برابر حملات لایه کاربرد (مانند HTTP Flood)، تنظیمات وبسرور اهمیت زیادی دارند. در Nginx میتوانید با ماژول limit_req نرخ درخواستها را محدود کنید. در بلوک http فایل پیکربندی اضافه کنید:
limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;سپس در بلوک location مورد نظر آن را اعمال کنید:
location / {
    limit_req zone=one burst=20 nodelay;
    limit_conn addr 10;
}
این تنظیمات به هر IP اجازه میدهد بهطور متوسط ۱۰ درخواست در ثانیه با امکان انفجار (burst) تا ۲۰ درخواست داشته باشد و درخواستهای بیش از حد را رد میکند.
استفاده از Fail2ban برای الگوهای مخرب
میتوانید Fail2ban را طوری تنظیم کنید که IP هایی با تعداد بالای درخواست خطای 4xx یا الگوهای مشکوک در لاگ Nginx را مسدود کند. این ابزار مکمل خوبی برای دفاع لایه کاربرد است و بهصورت خودکار مهاجمان مصر را بن میکند.
استفاده از فایروال برنامه وب (WAF)
یک فایروال برنامه وب (Web Application Firewall) لایهای است که درخواستهای HTTP را پیش از رسیدن به برنامه شما تحلیل میکند و درخواستهای مخرب یا مشکوک را فیلتر میکند. ابزارهایی مانند ModSecurity میتوانند روی Nginx یا Apache نصب شوند و با مجموعه قوانین آماده (مانند OWASP Core Rule Set)، بسیاری از الگوهای حمله لایه کاربرد را شناسایی و مسدود کنند. WAF بهویژه در برابر حملات HTTP Flood که با درخواستهای بهظاهر معتبر انجام میشوند بسیار مؤثر است، چون میتواند رفتار غیرعادی مانند نبود کوکی، هدرهای نامعتبر یا نرخ غیرطبیعی درخواست را تشخیص دهد.
نقش ارائهدهنده زیرساخت در دفاع DDoS
یکی از عوامل تعیینکننده در مقاومت شما در برابر حملات، ارائهدهنده سرور مجازی است. ارائهدهندگان حرفهای معمولاً در سطح شبکه خود مکانیزمهای فیلترینگ و جذب حملات را پیاده کردهاند که پیش از رسیدن ترافیک مخرب به سرور شما فعال میشوند. هنگام انتخاب سرور، به این موارد توجه کنید:
- ظرفیت شبکه بالادستی: هرچه پهنای باند مرکز داده بیشتر باشد، توان جذب حملات حجمی بالاتر است.
- وجود سیستم تشخیص و کاهش خودکار حمله: که ترافیک غیرعادی را شناسایی و فیلتر میکند.
- پشتیبانی سریع و پاسخگو: در لحظه حمله، سرعت واکنش تیم پشتیبانی حیاتی است.
- امکان تغییر یا مخفیسازی IP: برای زمانی که IP سرور هدف حمله مستقیم قرار گرفته است.
در بسیاری از موارد، همکاری با ارائهدهنده در لحظه بحران، تفاوت بین چند دقیقه و چند ساعت قطعی را رقم میزند. به همین دلیل انتخاب یک ارائهدهنده قابلاعتماد بخشی از استراتژی دفاعی شما محسوب میشود.
پایش و تشخیص زودهنگام حملات
تشخیص سریع حمله، نیمی از دفاع است. هرچه زودتر متوجه شوید، سریعتر میتوانید واکنش نشان دهید. ابزارهای زیر برای پایش لحظهای ترافیک مفیدند:
sudo apt install iftop nload -y
sudo iftop -i eth0
netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head
دستور آخر تعداد اتصالات را به تفکیک IP نمایش میدهد؛ اگر یک یا چند IP تعداد اتصال غیرعادی بالایی داشته باشند، نشانه احتمالی حمله است.
جدول علائم هشدار حمله DDoS
| علامت | تفسیر احتمالی |
|---|---|
| کندی ناگهانی و شدید سایت | اشباع منابع یا پهنای باند |
| افزایش ناگهانی مصرف پهنای باند | حمله حجمی احتمالی |
| تعداد بالای اتصال از IP های ناشناس | فعالیت باتنت |
| افزایش خطاهای 5xx وبسرور | اشباع پردازشی سرور |
| مصرف بالای CPU بدون دلیل مشخص | حمله لایه کاربرد |
بهینهسازی برنامه برای مقاومت بیشتر
یک برنامه بهینه و سبک، بهطور طبیعی در برابر حملات لایه کاربرد مقاومتر است. هرچه هر درخواست منابع کمتری مصرف کند، سرور شما میتواند تعداد بیشتری درخواست را پیش از اشباع مدیریت کند. چند اقدام کلیدی در این زمینه عبارتند از:
- استفاده از کش: با کش کردن صفحات و کوئریهای پرتکرار (مثلاً با Redis یا Varnish)، بار پایگاه داده بهشدت کاهش مییابد.
- بهینهسازی کوئریهای پایگاه داده: کوئریهای سنگین و بدون ایندکس، نقاط ضعفی هستند که مهاجم میتواند با تکرار آنها سرور را زمین بزند.
- محدود کردن مسیرهای پرمصرف: صفحاتی مانند جستجو یا ورود که پردازش سنگینی دارند را با محدودسازی نرخ سختگیرانهتر محافظت کنید.
- سرو محتوای استاتیک از CDN: تا درخواستهای تصاویر و فایلها اصلاً به سرور اصلی نرسند.
این اقدامات علاوه بر بهبود مقاومت در برابر حمله، سرعت و تجربه کاربری سایت را در شرایط عادی نیز بهبود میبخشند، بنابراین سرمایهگذاری روی آنها از هر نظر بهصرفه است.
مدیریت منابع و مقیاسپذیری
یکی از راههای مقابله با حملات، توانایی مقیاسپذیری سریع منابع است. اگر زیرساخت شما امکان افزایش موقت منابع (مانند CPU، رم و پهنای باند) را در زمان حمله فراهم کند، میتوانید ظرفیت جذب ترافیک را بالا ببرید تا حمله خنثی شود. البته این رویکرد باید با احتیاط استفاده شود، چون در حملات بسیار بزرگ ممکن است هزینههای سنگینی ایجاد کند. به همین دلیل، ترکیب مقیاسپذیری با فیلترینگ ترافیک مخرب، رویکرد هوشمندانهتری است.
برنامه واکنش به حادثه و جمعبندی
هیچ راهکاری صددرصد نیست، بنابراین باید برای زمان وقوع حمله یک برنامه آماده داشته باشید. این برنامه باید شامل موارد زیر باشد: شناسایی نوع حمله، فعال کردن حالت محافظت CDN، تماس با پشتیبانی ارائهدهنده سرور برای فعالسازی فیلترینگ شبکه، و اطلاعرسانی به کاربران در صورت لزوم.
همچنین توصیه میشود پیش از وقوع حمله، یک تیم و مسئول مشخص برای واکنش تعیین کنید و شمارههای تماس ضروری (پشتیبانی ارائهدهنده، سرویس CDN و مسئولان فنی) را در دسترس داشته باشید. در لحظه بحران، هر دقیقه اهمیت دارد و آماده بودن این اطلاعات میتواند زمان بازیابی را بهشدت کاهش دهد. تمرین دورهای سناریوهای حمله نیز کمک میکند تیم شما در شرایط واقعی دچار سردرگمی نشود.
جلوگیری از حملات DDoS یک رویکرد چندلایه است: ترکیب سختسازی سیستمعامل، محدودسازی نرخ در وبسرور، استفاده از CDN قدرتمند و پایش مداوم، مقاومت سرور شما را بهشدت افزایش میدهد. مهم است بدانید که دفاع در برابر حملات بسیار بزرگ عملاً بدون کمک ارائهدهنده زیرساخت و سرویسهای تخصصی ممکن نیست. برای آشنایی بیشتر با موضوعات امنیتی، سایر مقالات رپیدو سرور را مطالعه کنید.
سوالات متداول
آیا میتوانم بدون سرویس خارجی جلوی حملات DDoS را بگیرم؟
برای حملات کوچک تا متوسط، تنظیمات سطح سیستمعامل و وبسرور میتوانند مؤثر باشند. اما برای حملات حجمی بزرگ که پهنای باند سرور را اشباع میکنند، به یک سرویس ضد DDoS یا CDN با ظرفیت بالا نیاز خواهید داشت، چون مشکل پیش از رسیدن به سرور شما اتفاق میافتد.
تفاوت DoS و DDoS چیست؟
حمله DoS از یک منبع واحد انجام میشود و مقابله با آن با مسدود کردن همان IP نسبتاً ساده است. اما DDoS از هزاران منبع توزیعشده (باتنت) انجام میشود و همین توزیعشدگی، مقابله را بسیار دشوارتر میکند چون نمیتوان همه منابع را بهسادگی مسدود کرد.
آیا فایروال بهتنهایی برای جلوگیری از DDoS کافی است؟
فایروال بخشی از دفاع است اما بهتنهایی کافی نیست. فایروال میتواند برخی الگوها را مسدود کند، اما در برابر حملات حجمی که خودِ لینک شبکه را پر میکنند ناتوان است. دفاع مؤثر نیازمند ترکیبی از فایروال، محدودسازی نرخ و محافظت در سطح شبکه است.
چطور بفهمم سرورم تحت حمله DDoS است؟
علائم رایج شامل کندی شدید و ناگهانی سرویس، افزایش انفجاری مصرف پهنای باند، تعداد بسیار بالای اتصال از IP های ناشناس و افزایش خطاهای سرور است. با ابزارهایی مانند iftop و بررسی تعداد اتصالات با netstat میتوانید این وضعیت را تأیید کنید.